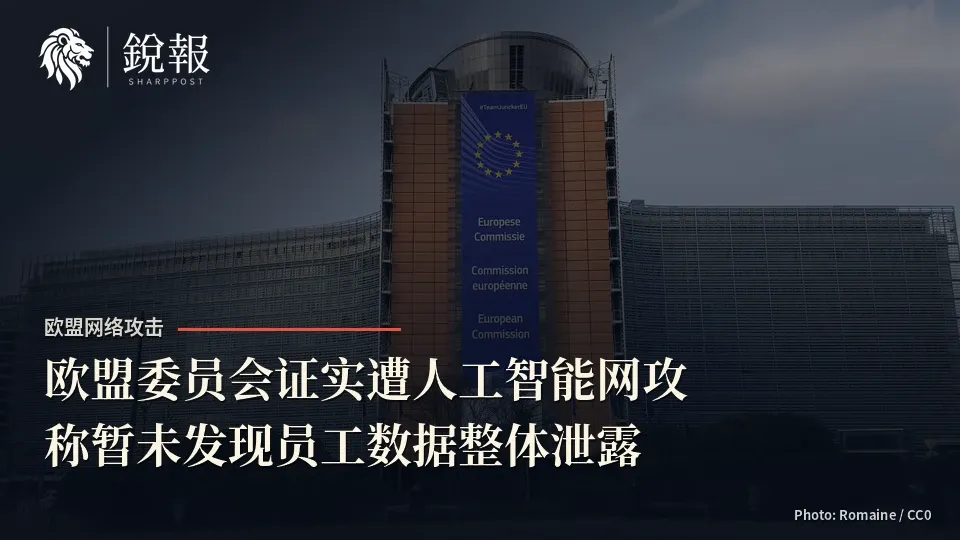
欧盟委员会证实遭人工智能网络攻击,称暂未发现员工数据整体泄露
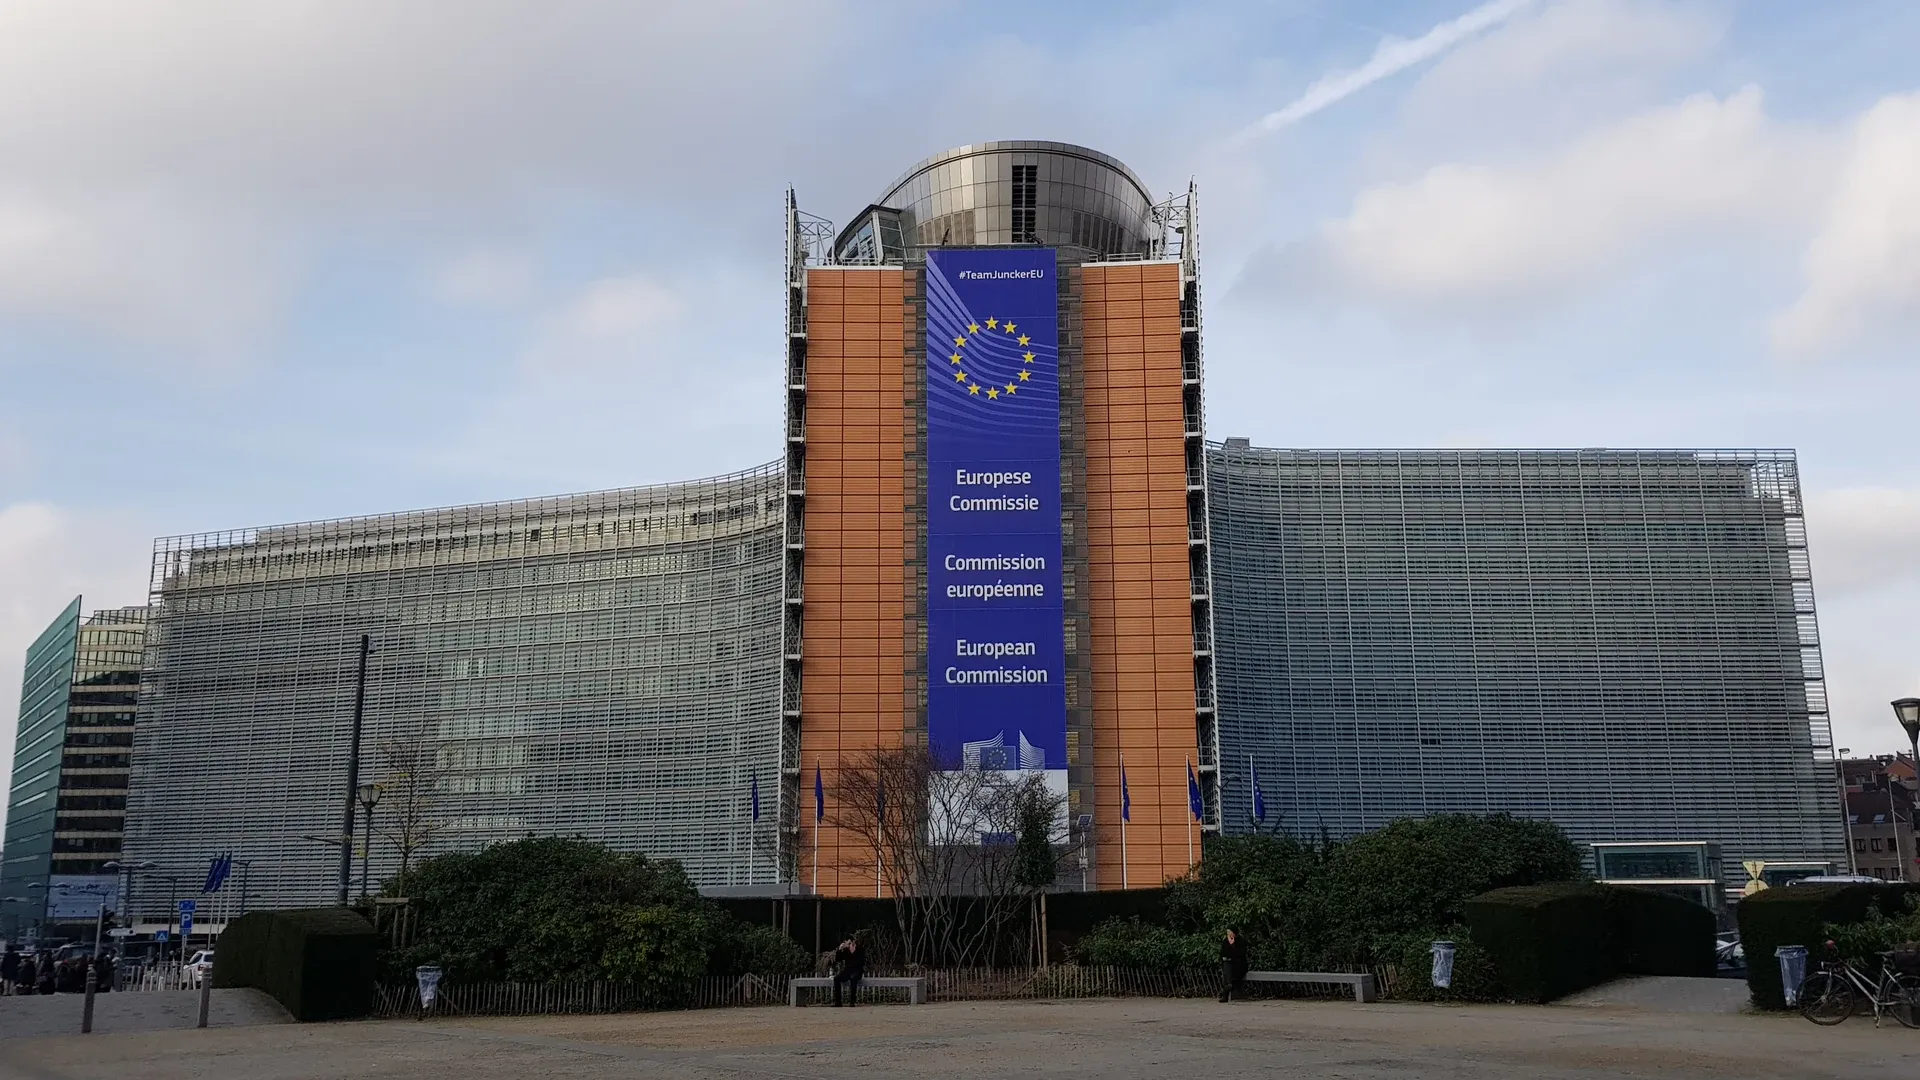
欧盟委员会发言人19日证实,委员会10月遭一场人工智能生成的网络活动,多个应用曾被临时关闭,目前多数已恢复。官方称暂未发现涉及工作人员整体的数据泄露证据,调查仍在进行。

欧盟委员会发言人托马斯·雷尼耶(Thomas Regnier)11月19日在布鲁塞尔例行午间记者会上证实,委员会遭到一场“人工智能生成的网络活动”。Politico Europe当天稍早先就此作了独家报道。
雷尼耶说,事件于10月22日发现,26日经初步调查后确认。出于预防,委员会临时关闭了多个应用,目前多数已经恢复。他表示,调查仍在进行,现阶段没有发现涉及委员会工作人员整体的数据泄露证据,也不知悉有赎金要求。被问及谁是攻击者时,他拒绝指认。Politico援引一名因事件敏感要求匿名的欧盟官员称,调查人员仍在确认员工数据是否已被获取。
新加坡时间19日13时26分,Politico Europe在《Brussels Playbook》中写道,中断已持续超过10天。该报称,员工用来查看工资单、申请休假和填报工时的人事系统Sysper,以及处理医疗报销的MyPMO,在当周早些时候恢复,但Sysper在18日再次短暂中断;翻译服务也在17日受到影响。该报还写,工资仍照常到账,但有些人员无法提交工时表或申请休假。该报根据其所见的一封泄露内部邮件写道,委员会本月早些时候召开了最高级别的内部危机管理机构“企业管理委员会”(Corporate Management Board)紧急会议,讨论这些“正在发生的网络事件”,数字服务部门并下令加强安全检查。该报引述两名官员称,技术事务委员Henna Virkkunen已在18日的委员会会议上通报了应对情况。欧洲新闻台当天引述两名匿名欧盟官员称,19日Sysper已经恢复使用,健康保险系统JSIS仍无法使用。
关于攻击手段,上述匿名官员称,欧盟机构网络安全部门CERT-EU发现,攻击者使用了公开的人工智能工具ARTEX。雷尼耶在记者会上只确认使用了“公开可得的人工智能工具”,没有点这个名字。他对Politico说,个别系统受到针对,委员会已按惯例通知相关人员;在记者会上又说,欧洲数据保护监察专员也已获悉此事。
ARTEX是一款开源的人工智能渗透测试框架。CERT-EU在新加坡时间11月6日的博客中写,近几周已观察到多方使用该工具自动发起攻击,并称其服务对象中也出现“极有可能”涉及ARTEX的类似活动,但没有点名委员会。美国联邦调查局11月13日发布通告称,该框架于今年7月公开,至少自8月起被用于针对政府部门及其他行业;原开发者已在10月8日下架代码仓库,但分支版本仍在流传。銳報10月曾报道,该工具被指用于攻击韩国金融机构后,作者停止公开维护。
委员会今年此前还公开过两起网络安全事件。1月30日,管理移动设备的中央基础设施发现攻击痕迹,可能使部分工作人员的姓名和手机号码被获取,委员会称系统在9小时内完成清理,未发现移动设备本身被入侵。3月,托管europa.eu网站的云基础设施遭入侵,约91.7 GB压缩数据被带出,委员会当时称内部系统未受影响。The Record报道称,此次是委员会今年披露的第三起网络事件,官员未将各次事件联系起来。
雷尼耶说,调查仍在进行,委员会将根据调查结果采取必要措施。
读到这里,说明你关注真正重要的事
锐报每周深度分析直送邮箱——财经、地缘、科技,穿透表象,少而精选。