被用于攻击韩国金融机构,AI工具ARTEX作者宣布转闭源
ARTEX作者否认参与恶意攻击并停止公开维护。CrowdStrike追查AI工具使用记录,公开调查未认定中国政府参与,衍生代码仍可访问。

 科技新闻
中国开发的开源AI渗透测试工具ARTEX被指用于攻击韩国金融机构后,作者10月8日宣布停止更新、转为闭源。此前一天,网络安全公司CrowdStrike公布调查,称攻击者在9月底至10月初使用ARTEX及大语言模型开展入侵活动,并窃取了数据。
使用网名Autumn-27的作者在GitHub声明中表示,ARTEX原本用于学习研究,帮助企业在获得授权的范围内测试安全风险。作者否认参与恶意攻击,谴责未经授权的使用,并宣布此后不再公开发布版本或提供维护支持。
研究人员在攻击者服务器的公开目录中找到了Claude Code会话历史、ARTEX配置和Claude记忆文件。CrowdStrike的调查称,中文提示词和一台位于香港的服务器将这些资料串联起来,使研究人员得以追查操作过程,而不只是比对攻击来源的IP地址。
据报告,涉案ARTEX实例主要调用DeepSeek v4.1-flash,另一些Claude Code会话使用了GLM-5.3和Grok 4.6。操作人员还向Claude询问出售韩国泄露数据的渠道。这些记录显示,人仍在配置工具、调用模型和寻找数据买家。
ARTEX本身不是一个大语言模型。它是一套连接模型与安全测试工具的软件,让模型参与安排任务和处理工具返回的结果。渗透测试通常由受委托的人员在限定范围内寻找漏洞;同样的能力被用于未经授权的目标,就可能成为入侵手段。
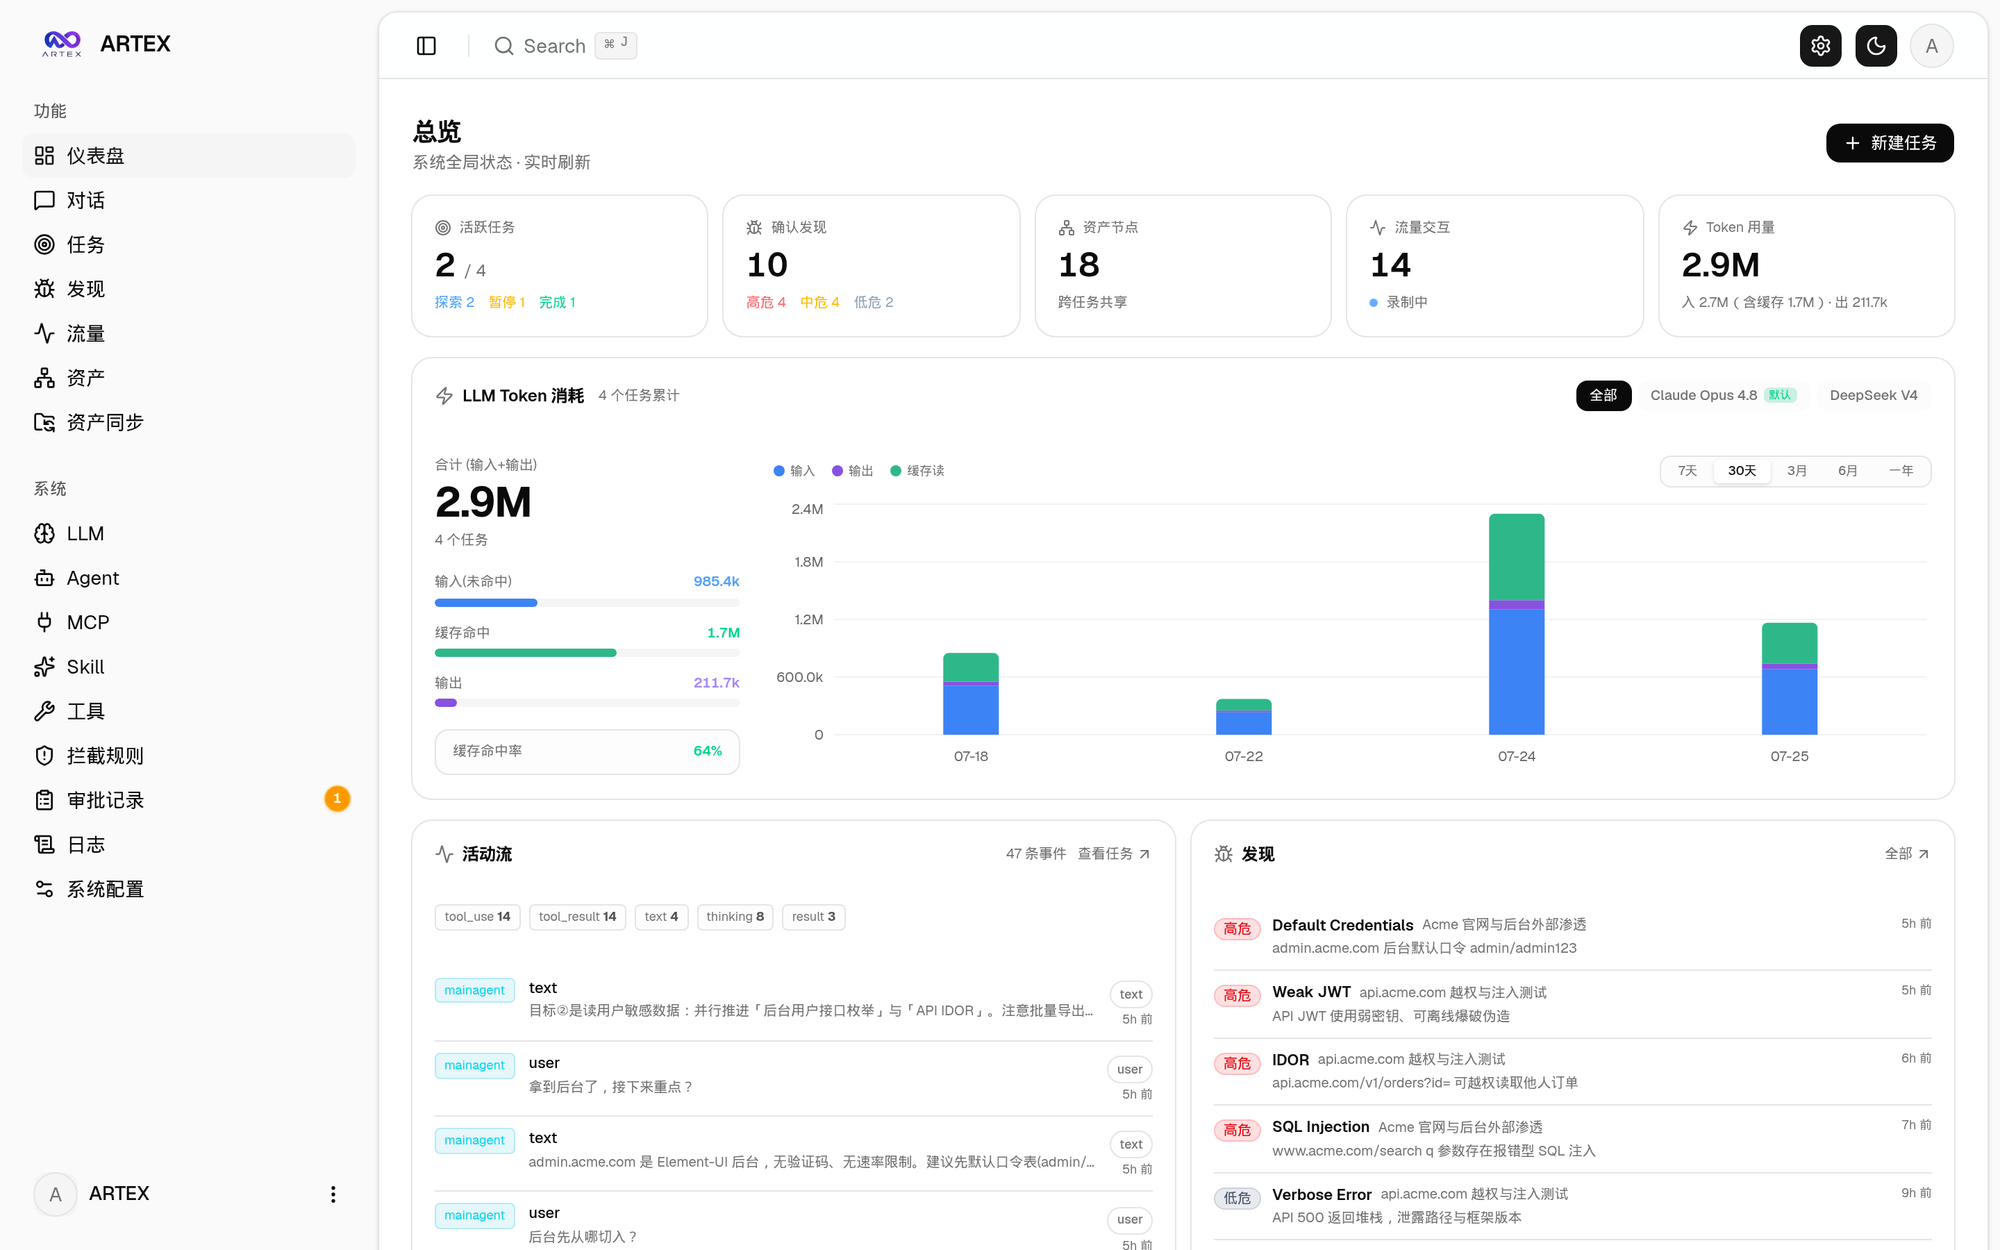
目前仍可访问的ARTEX衍生项目展示了任务会话、工具调用、模型配置和人工审批等功能。对使用者来说,变化在于模型不再只回答技术问题,还可以参与连续的测试流程,减少逐项操作和整理结果的工作。但这些功能说明不能还原本案每一步由谁完成,CrowdStrike的公开报告也没有给出一条全程无人干预的完整攻击记录。
路透社10月9日报道,自9月下旬以来,至少九家韩国银行自行披露或被当地媒体列为网络攻击目标,警方已展开调查。这个数量涵盖被攻击的目标,并不代表九家银行均被证实遭ARTEX攻破。
CrowdStrike以中等置信度判断,操作人员可能使用中文、以经济利益为动机,尚未将其归入已命名的攻击组织。报告涉及的个人身份线索也未获确定核实。公开调查没有认定中国政府参与。
银行面临的风险还取决于测试工具能触及哪些系统。若模型可以连续调用工具,而目标系统又存在可利用的缺陷,攻击者就可能用更少的手工操作反复尝试。现有材料支持对这种效率变化的担忧,却不足以计算ARTEX提高了多少成功率,也不能将数据泄露全部归因于AI。
韩国金融委员会在10月6日的说明中表示,现行制度要求一般信息处理系统每年至少进行一次漏洞检查,公开网站每年至少两次。当局正在推进缩短检查周期、扩大检查范围及加强整改执行的方案,计划尽快公布。
原作者停止公开维护后,代码仍有其他维护者继续提供。銳報10月10日查看GitHub时,RuoJi6维护的ARTEX衍生仓库仍可访问,页面注明保留原项目提交历史和AGPL-3.0许可证,并由该仓库独立构建、发布程序。
读到这里,说明你关注真正重要的事
锐报每周深度分析直送邮箱——财经、地缘、科技,穿透表象,少而精选。