美国查扣七个域名,指永信至诚运营的工具被用于网络入侵
美国司法部10月8日宣布查扣七个域名,指永信至诚运营的Microscan和FishHub被用于网络入侵。FBI宣誓书披露调查细节,公司此前否认美国制裁所涉指控。

 国际新闻
美国司法部10月8日宣布,已根据法院授权查扣七个互联网域名,阻断两款网络工具的访问。美方指称,中国网络安全公司永信至诚运营和使用这些工具,对美国及其他国家和地区的机构进行漏洞扫描,并侵入其中部分网络。
两款工具分别名为Microscan和FishHub。司法部公告称,相关活动与美方追踪的黑客组织“亚麻台风”(Flax Typhoon)有关,永信至诚与中国政府部门存在合同关系。
宾夕法尼亚州西区联邦法院10月6日签发的扣押令列出了七个域名,要求域名注册管理机构将它们指向FBI指定的服务器,并锁定后续修改和转让。此次公布的执法措施针对这些域名,而非接管永信至诚的全部业务。
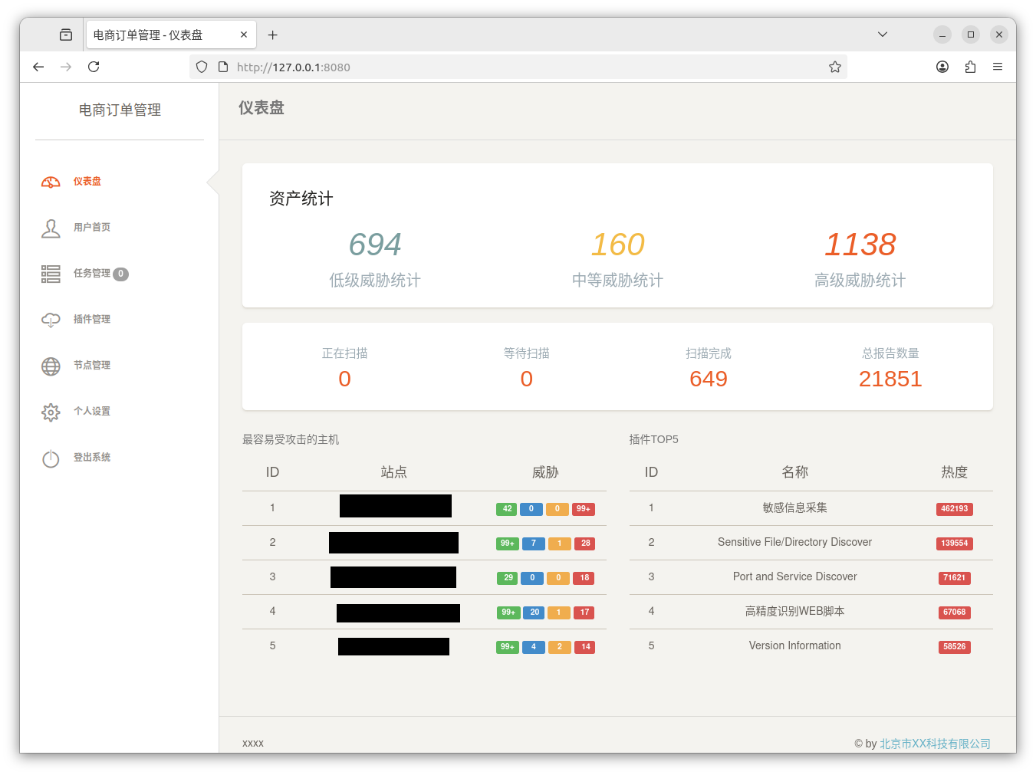
FBI在申请扣押令的宣誓书中称,Microscan用于搜寻目标网络的安全漏洞。操作人员借助被控制的路由器等设备发起扫描,以掩盖活动来源。扫描对象包括美国南卡罗来纳州一家电力企业、日本和波兰的机场,以及台湾的天然气和电力企业。
宣誓书还列举了两所台湾大学的情况:位于埔里的一所大学在2022年8月遭到扫描,新竹的一所大学在2023年3月遭到扫描,调查人员随后发现了这两所大学网络被入侵的证据。
FishHub则用于定向钓鱼攻击。攻击者通过针对特定收件人的诱骗信息传播恶意软件,进而远程访问设备、查找文件并将资料传出。FBI称,在调查取得的一台相关服务器上,发现了来自20多个机构的数据和文件;根据其中的命令记录,调查人员识别出六所台湾大学。
调查人员还通过工具代码、服务器资料和域名注册记录追查运营者。宣誓书称,相关代码及用户手册出现了KRlab标识,而公开网站将其与永信至诚旗下部门联系起来。2026年9月9日,FBI仍能在涉案域名下找到Microscan登录页面,其界面与此前调查取得的服务器资料相符。
这是美方继2024年之后,再次宣布针对与永信至诚有关的网络设施采取行动。2024年9月的行动涉及一个由20多万台消费级设备组成的僵尸网络。美国司法部当时指称,攻击者利用这些被控制的设备掩盖入侵活动。
永信至诚曾否认美方相关指控。公司在2025年1月6日发布的公告中回应美国财政部制裁时表示,一直依法合规经营,将公司列入制裁名单的决定没有事实依据。该公告同时称,公司未在美国设立分支机构、开展业务或持有资产。
此次域名查扣消息发布当天,FBI、美国网络安全和基础设施安全局、国家安全局及多个国家的合作机构还公布了一份58页联合技术通报,列出相关攻击活动的技术特征,并建议机构修补漏洞、启用多因素身份验证,关闭不再使用的网络服务和端口。
读到这里,说明你关注真正重要的事
锐报每周深度分析直送邮箱——财经、地缘、科技,穿透表象,少而精选。